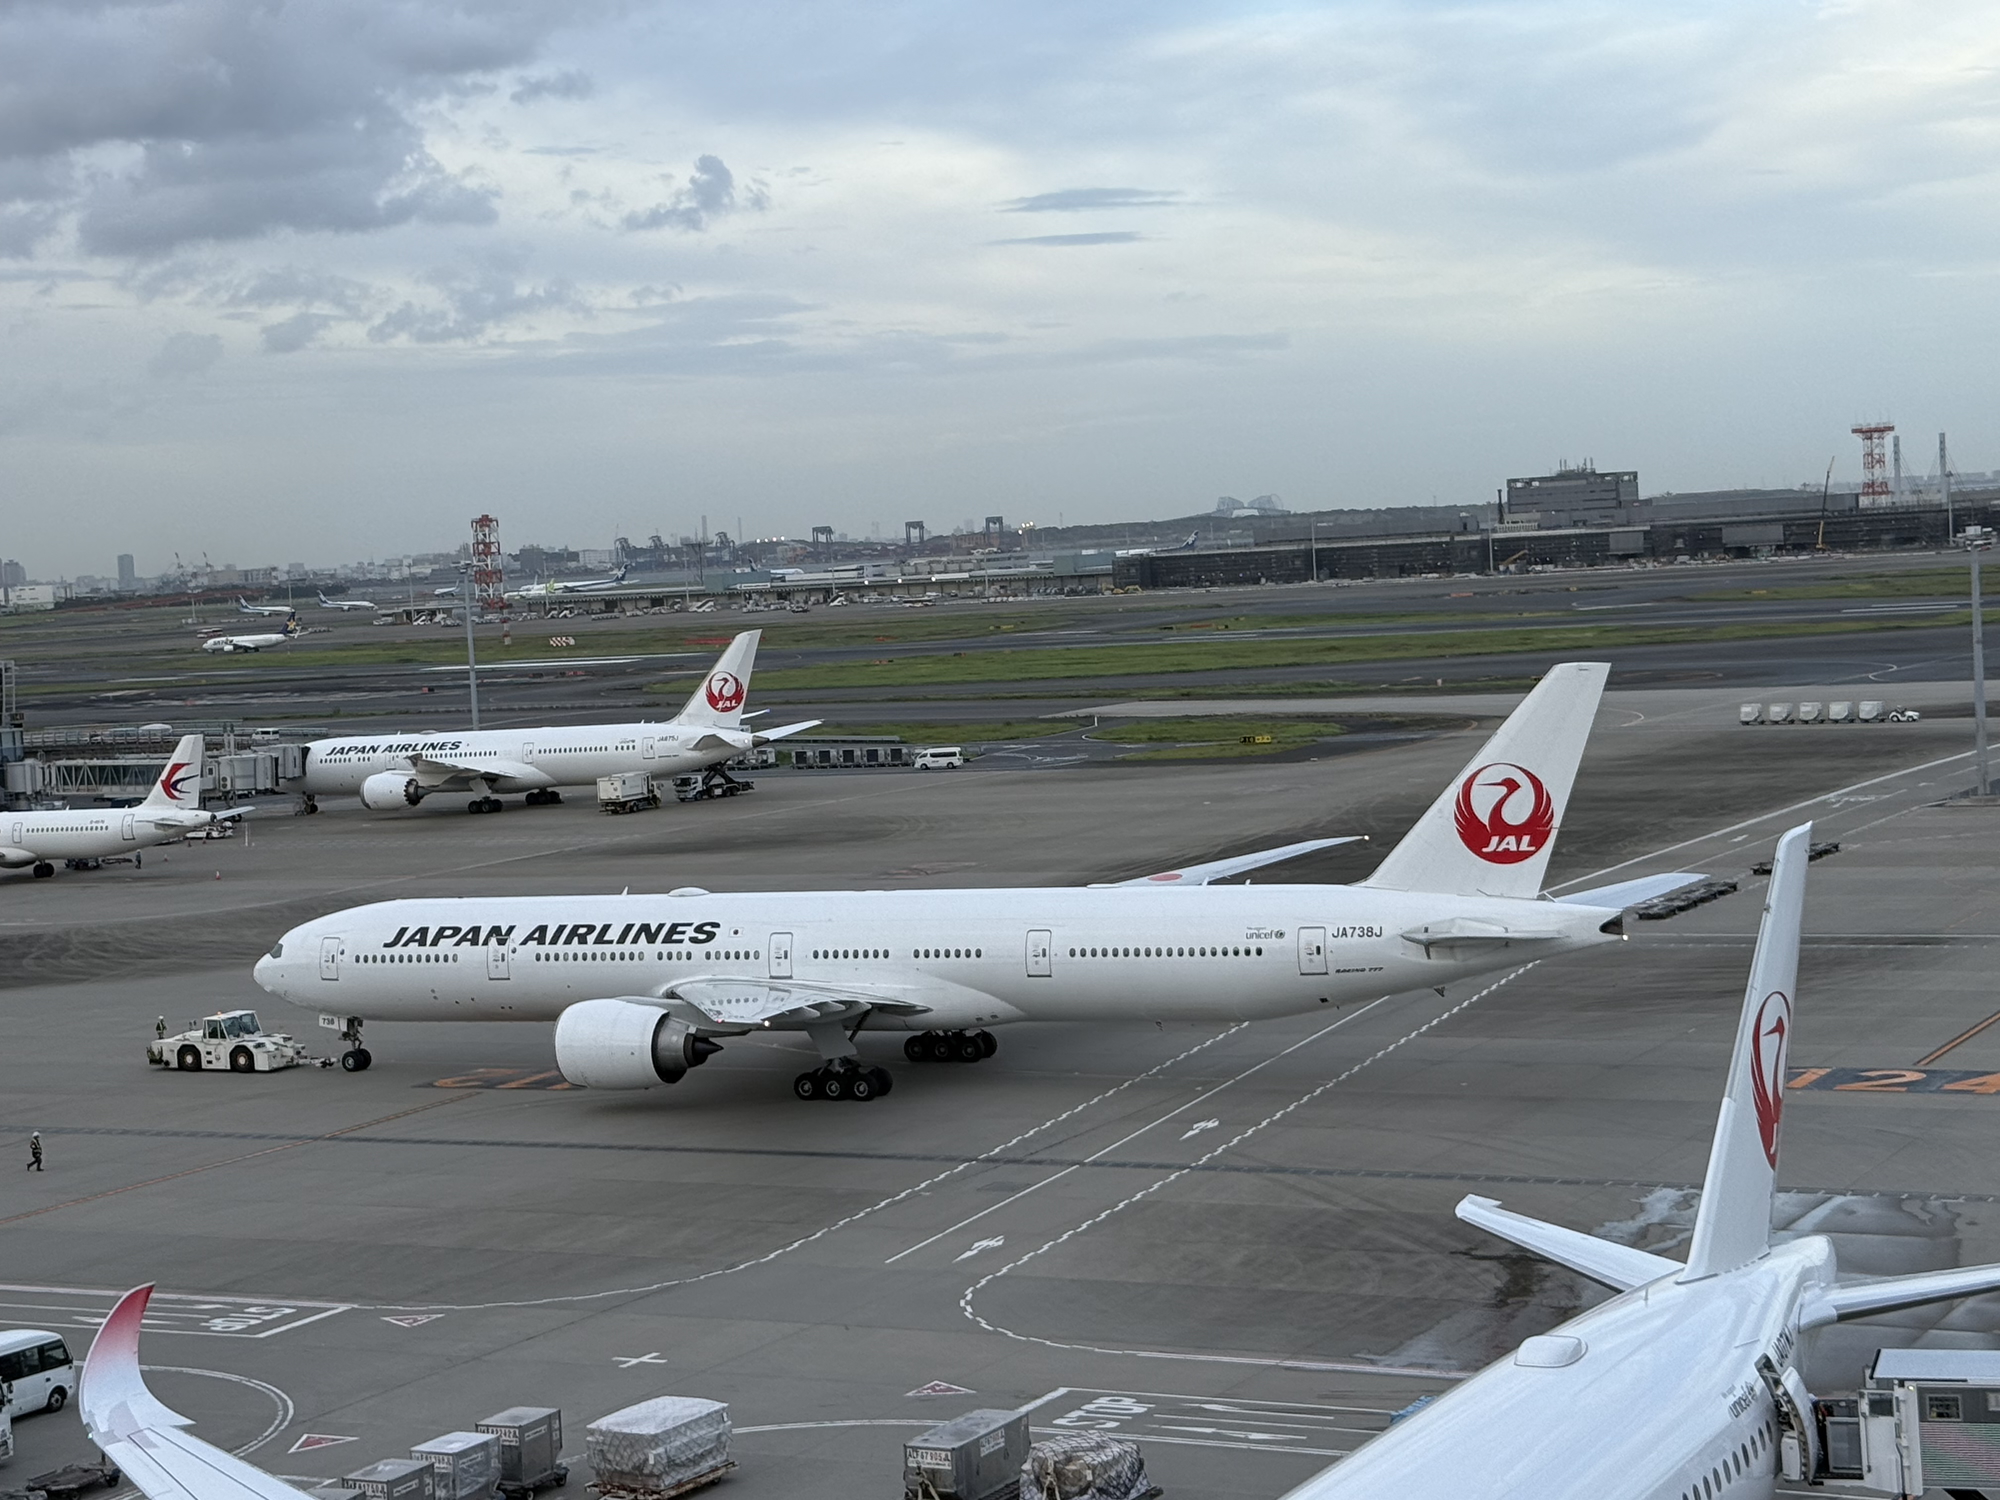
日本航空(JAL)と日本トランスオーシャン航空(JTA)は2026年10月28日、予約・搭乗手続きなどを管理する旅客サービスシステムの委託先であるスペインのアマデウスITグループのシステムに不正アクセスがあり、顧客約9万2000人分の予約情報が外部から閲覧された形跡があると発表しました。対象となったのは2023年8月10日から2026年9月23日までの搭乗分の予約記録で、このうち約2000人はパスポート番号やマイレージ番号まで含まれていたとされています。これからJALやJTAを利用する予定がある方、過去にこの期間にチケットを予約した方は、何が起きたのか、自分の情報が対象になっているかをどう確認すればいいのか気になるところだと思います。発表内容と、利用者が取るべき具体的な対応を整理しました。
何が起きたのか、発表された経緯
JALとJTAによると、両社がアマデウス社から不正アクセスの報告を受けたのは2026年10月23日です。発表は10月28日で、報告から発表までの5日間は社内調査と対象者の特定に使われたとみられます。アマデウス社が提供する旅客サービスシステムは、予約の受付から発券、搭乗手続きまでを一括して処理する基幹システムで、JALとJTAはこのシステムの運用をアマデウス社に委託していました。
閲覧された形跡がある情報は2段階に分かれています。約9万人については予約番号、氏名、搭乗日、搭乗区間、搭乗クラスが対象です。これに加えて約2000人については、メールアドレス、電話番号、パスポート番号、国籍、マイレージ番号、航空券番号、座席番号までが対象に含まれています。クレジットカード番号やログインパスワードの流出は確認されておらず、28日時点で情報の不正利用も確認されていないとされています。アマデウス社は既に必要なセキュリティ対策を完了したと説明しています。
なぜ今、この問題が起きたのか
一つの委託先に複数の航空会社が依存している構造
今回の問題の背景には、航空業界特有の構造があります。アマデウスITグループは世界130以上の航空会社に旅客サービスシステムを提供しており、個々の航空会社が自社でシステムを構築するよりも、専門業者に委託する方がコストを抑えられるという事情があります。しかし、その分だけ一つの委託先が攻撃を受けると、影響が複数の航空会社に同時に広がりやすくなります。今回アマデウス社のシステムから漏えいした可能性がある情報の対象期間は2023年8月10日から2026年9月23日までと3年以上にわたっており、それだけ長期間、外部からの不審なアクセスに気づけなかったことになります。
同じ時期に海外の航空会社でも同様の報告
今回の発表とほぼ同じ時期に、韓国の大韓航空とアシアナ航空も、同じくアマデウス社の旅客システムを通じて顧客情報が流出したと報じられています。大韓航空は10月20日にアマデウス社から報告を受け、10月23日に大韓航空とアシアナ航空の両社がそれぞれ事案を確認したとされています。JALとJTAがアマデウス社から報告を受けた日も10月23日であり、日程が重なっています。これが同一の攻撃による被害なのか、別々の経路で発生した事案なのかは公式には明らかにされていませんが、同じ委託先のシステムを使う複数の航空会社で、ほぼ同時期に似た内容の発表が続いたことは、特定のベンダーに依存する体制のリスクを浮き彫りにしています。
旅行者への影響と対処法
対象になっているかどうかの確認方法
今回対象になりうるのは、2023年8月10日から2026年9月23日までの間にJALまたはJTAの便を予約した人です。該当する方には両社から個別に連絡が入る予定とされています。心当たりがある方は、まず自分宛にJALまたはJTAから直接の通知が来ているかを確認してください。通知を待たずに不安な場合は、10月29日に開設された専用窓口(無料:0120-25-6050、有料:03-4332-7280、受付時間は土日祝日を除く10時から17時まで)に問い合わせることができます。
パスポート番号が流出した可能性がある場合の対応
約2000人についてはパスポート番号まで対象に含まれています。パスポート番号自体は、それだけで不正利用されるリスクは高くありませんが、氏名や国籍、メールアドレスなど他の個人情報と組み合わされることで、なりすましや標的型のフィッシング詐欺に使われる可能性があります。該当する方は、念のため次の国際線利用時にパスポートの再発行が必要かどうかを外務省や旅券事務所に相談しておくと安心です。
不審な連絡への警戒
JALグループは、JALやJTAを名乗る不審なメールや電話、偽サイトへの誘導に注意するよう呼びかけています。今回の件を知って不安になった利用者を狙い、「情報漏えいの確認のため」といった名目でクレジットカード情報やログイン情報を聞き出そうとする詐欺が後を絶ちません。JALやJTAから情報漏えいに関して連絡が来た場合でも、その場でパスワードやクレジットカード番号を聞かれることはない、という点を覚えておくと、偽の連絡を見分けやすくなります。心配な点がある場合は、メールや電話の内容をいったん保留し、公式サイトに記載された番号に自分からかけ直すことをおすすめします。
今回の不正アクセスは、JALやJTA自体のシステムではなく委託先のアマデウス社で発生したものですが、利用者にとっては自分の予約情報がどちらのシステムに保管されているかを意識する機会は普段ほとんどありません。航空券を予約する際、どの会社が情報を扱っているかを完全に把握するのは難しいものです。だからこそ、こうした発表があったときは、まず公式の窓口で自分の対象有無を確認し、不審な連絡には安易に応じない、という基本的な対応を徹底することが重要です。
コメント