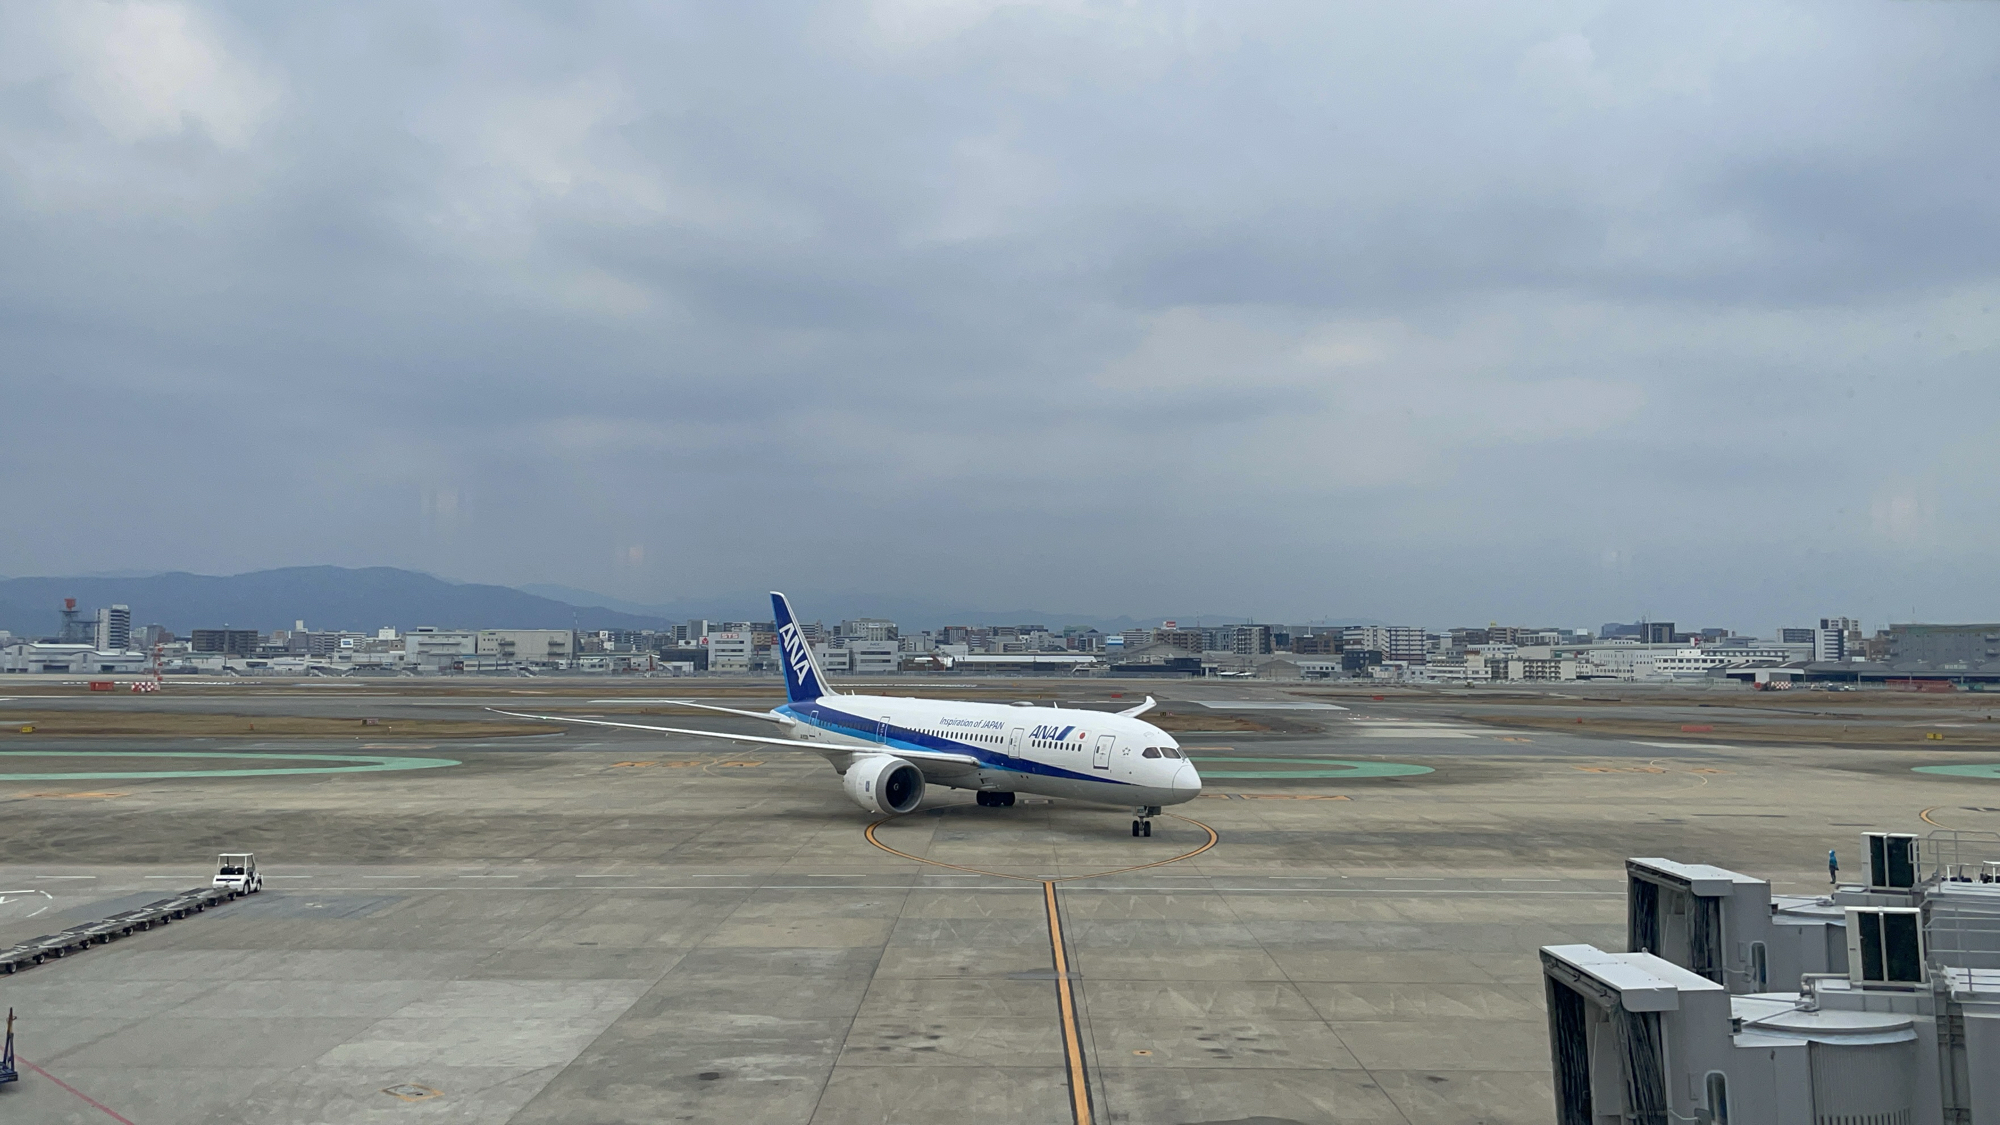
ANA(全日本空輸)は2026年10月29日午後4時37分、旅客サービスシステムの委託先であるスペイン企業アマデウスIT Groupのシステムを経由した不正アクセスで、一部顧客の予約情報を第三者が参照した形跡があると発表しました。日本航空(JAL)・日本トランスオーシャン航空(JTA)が10月28日に同じ委託先経由の不正アクセスを公表したばかりで、2日連続で日本の航空会社に関わる情報漏えい発表が続く事態になっています。
何が起きているのか
ANAが使っているのは、アマデウスが提供するクラウド型の旅客サービスシステム「Altea(アルテア)」です。国際線では2015年4月から、国内線では2026年5月からこのシステムに移行しています。ANAの発表では、このアルテア経由で一部顧客の個人情報に第三者が参照した形跡があるとされていますが、対象となる人数や具体的にどの情報が見られたのかは、2026年10月29日時点で「精査中」として公表されていません。ANAはアマデウスと連携して影響範囲を特定している段階で、詳細が判明した時点で対象の顧客に通知する方針です。
一方、先に発表していたJAL・JTAの事案では、対象は延べ約9万2000人分と具体的な数字が示されています。このうち約9万人分は予約番号・氏名・搭乗日・搭乗区間・搭乗クラスが対象で、残りの約2000人分についてはこれに加えてメールアドレス・電話番号・パスポート番号・国籍・マイレージ番号・航空会社名・便名・航空券番号・座席番号まで含まれるとされています。クレジットカード番号やパスワードは対象外で、2026年10月29日時点では情報の不正使用は確認されていません。対象期間は2023年8月10日から2026年9月23日までの予約記録です。JAL側の説明では、アマデウスから不正アクセスの痕跡について連絡を受けたのが10月23日、公表したのが10月28日で、ANAはその翌日の29日に自社の事案を公表しました。ANAとJAL・JTAが同じ事案の一部なのか、それぞれ別に発生した事案なのかは、現時点の公式発表からは明確にされていません。
なぜこうした漏えいが起きるのか
1社のシステムに複数の航空会社が依存する構造
アマデウスは世界の航空会社の予約システム分野で最大級のシェアを持つ企業です。グローバル分配システム(GDS)の分野で推定約37%のシェアを持ち、世界の旅行会社の取引の40%以上を占めるとされ、200社以上の航空会社の旅客サービスシステムを運営しています。日本国内でもANA・JAL・JTAがそろってこのアルテアを使っており、1社のシステムに不正アクセスが発生すると、複数の航空会社の顧客情報が同時に危険にさらされる構造になっていることが、今回の件からも見て取れます。海外でも韓国の大韓航空・アシアナ航空が同じアマデウス経由の情報漏えいを公表しており、日本だけの問題ではないことが分かります。
アマデウスをめぐるセキュリティ上の懸念は今回が初めてではありません。2026年6月には、スペインのデータ保護監督機関がアマデウスに対し、旅行者プロファイリング事業に関するGDPR(EU一般データ保護規則)違反で1800万ユーロの罰金を科しています。2019年1月にも、140社以上の航空会社が使う予約システムに脆弱性があり、座席割り当てやマイレージ情報へのアクセスが可能になっていたという問題が報告されていました。さらに2026年9月には、アマデウスが提供するホテル予約プラットフォーム「iHotelier」でも別の不正アクセス事案が発生しており、氏名・メールアドレス・電話番号・予約情報などが対象になったとされています。こうした経緯を踏まえると、今回のANA・JAL・JTAの事案は、単発の事故というより、旅行業界のシステムを一手に担う大規模プラットフォームが抱え続けているリスクが、たまたま日本の航空会社で顕在化した一例と見る方が実情に近いといえます。
利用者が気をつけること
現時点でANAからは、利用者が取るべき具体的な対応は示されていません。パスワードやクレジットカード情報が対象になっていないという点は、JAL・JTAの事案では明らかになっていますが、ANAの事案はまだ対象範囲自体が「精査中」であるため、同じように安心できるかどうかはまだ判断できません。心当たりのある予約・搭乗歴がある人は、ANAからの公式な通知や、ANAの公式サイトでの発表を定期的に確認することが現時点でできる最も確実な対応です。
予約情報や搭乗履歴が外部に知られる可能性がある以上、搭乗日や便名、座席番号などを使って本人になりすまそうとするフィッシングメール・不審な電話が来る可能性にも注意が必要です。ANAやJALを名乗る心当たりのないメール・SMSのリンクは安易に開かず、公式アプリや公式サイトを自分で開いて確認する習慣をつけておくと安全です。マイレージ番号が対象に含まれていた可能性がある場合は、マイレージ口座のログインパスワードを変更しておくことも、被害を未然に防ぐ上で有効な対策になります。
コメント